苹果手机上的脚本,从越狱时代到现在,玩法换了好几轮。越狱、签名、HID、AI 操作,每一种能做的事和要付的代价都不一样。
越狱脚本:能力最全,代价也最直接
去年有个做五金外贸的老板问我:iPhone 上到底能不能跑脚本?我说能,而且不止一种做法。他又问,那为什么我搜了两个星期,看到的说法都对不上,有人说要越狱,有人说不用,有人说必须签名,有人说插根线就行。说法对不上,是因为「苹果手机脚本」被用来指好几样东西:有人问的是装了越狱插件才能跑的脚本,有人问的是用电脑远程点屏幕,还有人问的其实是“能不能让手机自己干活”。不管你选哪种,跑起来的样子都差不多:一台电脑开着中控,一批 iPhone 的画面铺在一块屏幕上,脚本在跑,你在看结果。
要理清楚,先分开两件事。第一件是「怎么进去」,iPhone 系统封闭,任何代码想在它上面执行都得先拿到执行权,越狱、签名、外部设备,几条路的第一个分岔点就在这里。第二件是「怎么执行」,进去之后动作怎么发生:是改系统、在应用内部注入指令,还是从电脑那一侧模拟一次真实触摸?这决定了脚本能读到什么、点得准不准、会不会被风控看出来。把这两件事当两条轴,所有带「苹果手机脚本」名头的方案基本都能归到四类里。
第一种是越狱脚本,也是这个词最原始的指代:用越狱工具拿到系统最高权限,装脚本运行环境,脚本以系统级权限调用和修改应用行为。好处很直接,能力最全,能读别的应用内部数据、能改系统设置、能模拟得几乎和真人一样。代价同样直接:系统不能升级,越狱依赖特定版本漏洞,苹果一修就失效,机器买回来就得锁版本;部分应用直接拒绝运行,银行、支付、政务类应用检测到越狱环境就闪退,手机从“一台能用的手机”变成“一台专用设备”;出问题只能刷机,系统层面动过的东西很难回滚。需要长期稳定跑的业务,这条路基本可以先排除,它适合折腾和研究。
签名代理、HID 注入、AI 操作这三条路
第二种是签名代理脚本,不越狱,改成“装一个我们自己的应用进去”:把代理应用(业内叫 IPA)用开发者证书签名装到 iPhone 上,用户在设置里信任一次,之后脚本通过它往目标应用内部注入指令。因为借用了苹果自家的测试框架,它是免越狱方案里能力最完整的,能读到界面上的元素节点,不用靠坐标硬点。麻烦集中在签名上:签名会过期(免费账号七天、付费账号一年,到期就得重签重装,几十台设备是一项周期性工作);系统或应用升级可能让注入点失效;iOS 15 及以上可用脱机版主程序做自动化服务,iOS 17 开始要用新版代理 IPA,而且得走虚拟网卡才能连上。一句话:能力最全的免越狱路线,代价是维护成本最高。
第三种是 HID 注入脚本,思路完全不同,不往手机里装任何东西:让电脑或一块小板子冒充真实的鼠标键盘,iOS 在底层分不出这是真外设还是程序,就把收到的触摸、滑动、按键当成用户在操作,签名这一整套自然就不需要了。具体三种实现:USB 直连只要一根数据线,不需要额外硬件,要求 iOS 17 及以上;蓝牙用一块 ESP32 开发板发指令,固件免费、板子自己买,好处是不用插线、设备可以散开摆;OTG 同样是 ESP32 板子、走有线,抗干扰比蓝牙好,但目前只有 ESP32S3 版本固件,也只支持 iOS 17 以上。走蓝牙或 OTG 还有个好处:可以不装代理 IPA,直接用不经过屏幕镜像的截图方式取屏幕内容,绕开了镜像这一步,风控特征比常规截图小得多,为什么有人偏要走蓝牙或 OTG?多半就为这一步。
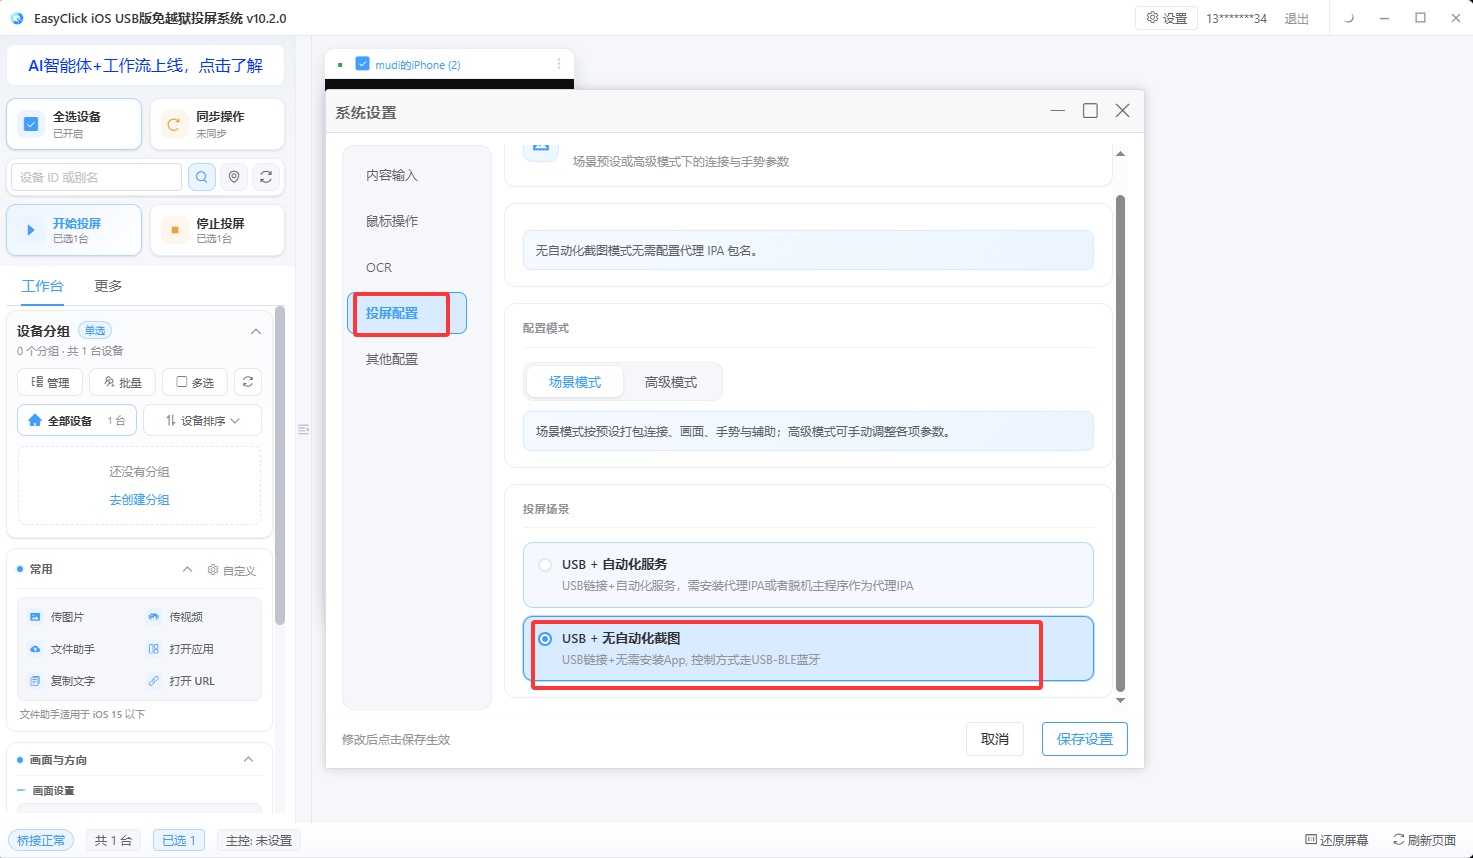
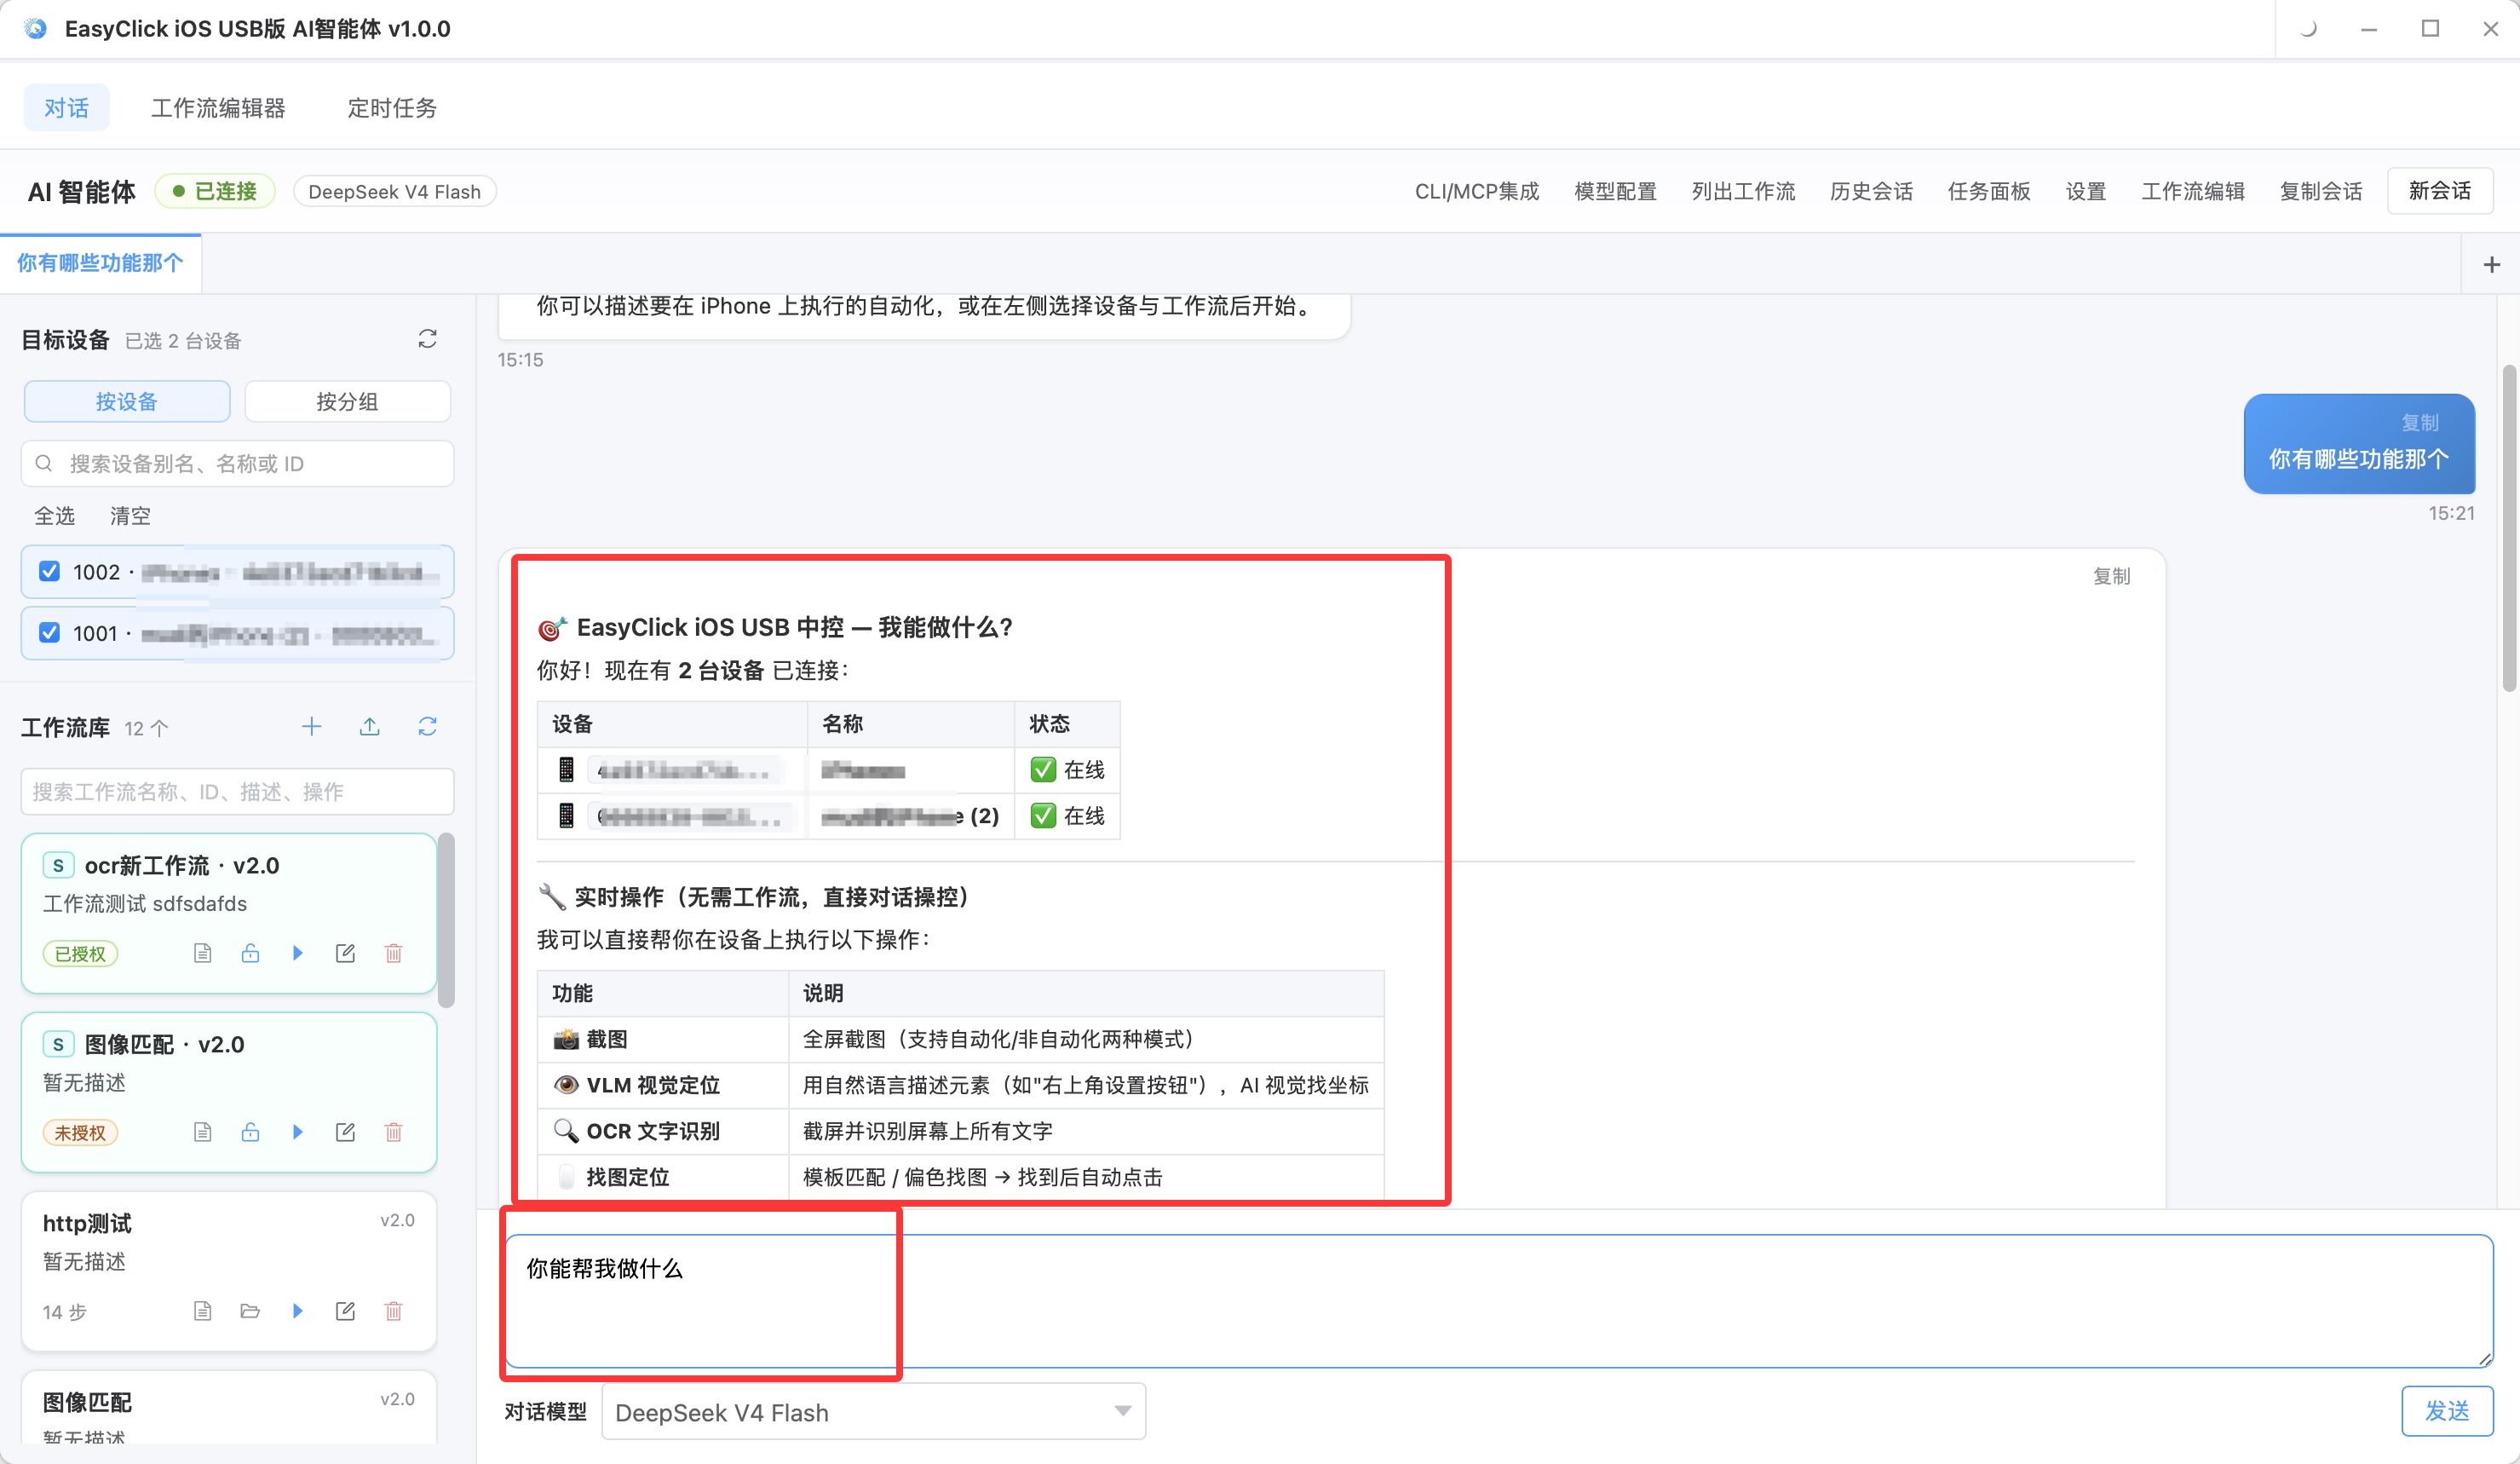
上图是中控里选 HID 模式的地方,USB、蓝牙、OTG 三种在同一个入口里切换。第四种是不写脚本、让 AI 操作,它换了个问题,能不能不写脚本:把「写死步骤」换成「描述目标」,你告诉它「打开这几个账号,把昨天的视频发出去」,它自己看屏幕、判断下一步点哪里、遇到弹窗自己处理。它和前面三种不是替代关系,更适合两类情况:流程经常变、写死了就得重写,或者你不懂代码但很清楚要做什么。新中控里内置的 AI 智能体就是这种形态,有中文对话和可视化工作流两个入口,而且跑已经保存好的工作流不消耗大模型 Token。
四种放一起看
| 做法 | 手机上要装吗 | 签名 | 主要门槛 | 适合谁 |
|---|---|---|---|---|
| 越狱脚本 | 要装越狱环境 | 不需要 | 系统锁死不能升级、部分应用拒跑 | 折腾、研究 |
| 签名代理 | 要装代理 IPA | 需要,且会过期 | 签名维护、版本适配 | 需要读界面元素的正经业务 |
| HID 注入 | 不装 | 不需要 | 系统需 iOS 17+,蓝牙/OTG 要买板子 | 批量场景、风控敏感 |
| AI 操作 | 不装脚本 | 不需要 | 描述得足够清楚 | 流程多变、不写代码 |
这张表的用法不是「越往下越高级」,能力上从越狱到 HID 是递减的,维护成本却是递增的,两条线交叉的地方,就是大多数业务该站的位置。
选哪条路,按这个顺序走
选择可以照这个顺序走。第一步明确脚本要干什么:只是让手机自己发内容、回消息、填数据,四种都能做;要读别的应用内部数据、改系统设置,那只有越狱这一条路,同时说明你得接受它的全部代价。第二步盘清手上机器的系统版本,这一条经常直接决定你没得选,iOS 17 以下的机器走不了 HID,只能在签名代理和越狱里挑。第三步按维护成本排、而不是按能力排,真正做业务的团队最后大多落在后两条路上,不是能力不够,是不想每周花时间伺候签名。第四步先用一台机器把流程走通再铺开,iPhone 自动化的坑八成出在「某个页面会弹窗」「某次加载慢三秒」这类细节上,一台机器上试出来比十台一起出问题便宜得多。
回到那位老板,他最后选了 HID 那条路,理由很朴素:手上的机器大半在 iOS 17 以上,而且他不想每周花时间伺候签名。「苹果手机脚本」不是一种东西,它是几种思路,各自解决「怎么进去」和「怎么执行」的不同组合;先想清楚要解决什么问题、手上是什么机器,答案基本就定了,反过来先挑技术,很容易在一条很贵、但根本用不上的路上走很远。设备多起来之后是另一层的事,只要设备数超过十几台,你就需要一套统一的调度:批量下发任务、一起看画面、失败自动重试,这一层就是苹果群控在做的事。想继续往下看,可以参考苹果免越狱能做什么、苹果自动化脚本怎么选路线、三条 HID 路线横向对比,设备规模上去之后的选型要点看苹果群控选型避坑指南。
关于 EasyClick:手机自动化脚本开发平台,覆盖安卓免 ROOT、iOS 免越狱、鸿蒙三大手机生态,还提供苹果脚本编写、苹果群控、安卓群控、远程云控、AI 群控手机等。→ 了解全部产品
想要真实跑起来?
本文介绍的方案均可在 EasyClick 手机自动化平台落地。官网提供完整文档、开发工具与群控云控产品,免费体验。